





.
ระบบความปลอดภัยไซเบอร์อัตโนมัติยุคใหม่ สำหรับหยุดยั้งแรนซัมแวร์ การโจมตีผ่านซัพพลายเชน ช่องโหว่แบบ Zero-Day การโจมตีแบบไร้ไฟล์ และการโจมตีอื่น ๆ ที่ตรวจจับไม่ได้ในหน่วยความจำขณะทำงาน เหมาะอย่างยิ่งสำหรับเสริมประสิทธิภาพ NGAV, EDR และ XDR โดยไม่ต้องเพิ่มบุคลากรและไม่ส่งผลกระทบต่อประสิทธิภาพของอุปกรณ์หรือเซิร์ฟเวอร์
.
Automated Moving Target Defense (AMTD) คืออะไร?
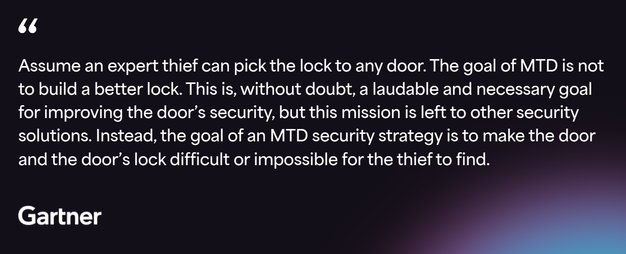
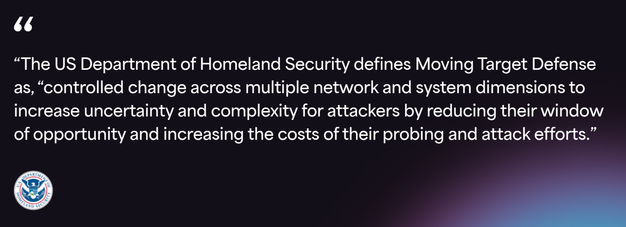
Automated Moving Target Defense (AMTD) เป็นกลยุทธ์ป้องกันภัยคุกคามทางไซเบอร์เชิงรุก ที่ช่วยปกป้องระบบโดยทำให้ยากต่อการคาดเดาและโจมตี AMTD ทำงานโดยเปลี่ยนแปลงและเคลื่อนย้ายทรัพยากรของระบบ เช่น หน่วยความจำขณะทำงาน (runtime memory) เพื่อสร้างพื้นผิวการโจมตีที่เปลี่ยนแปลงตลอดเวลา ทำให้ผู้โจมตียากต่อการค้นหาและใช้ช่องโหว่สำหรับการโจมตี
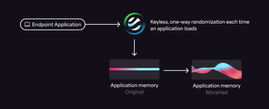
สามารถป้องกันแรนซัมแวร์ การโจมตีผ่านซัพพลายเช่น ช่องโหว่แบบ Zero-Day, การโจมตีแบบไร้ไฟล์, การโจมตีในหน่วยความจำ และภัยคุกคามขั้นสูงอื่น ๆ โดยใช้เทคนิค System Polymorphism ในหน่วยความจำ เพื่อซ่อนเป้าหมายของระบบและแอปพลิเคชันจากผู้ไม่หวังดีอย่างคาดเดาไม่ได้ ซึ่งช่วยลดพื้นผิวการโจมตีได้อย่างมาก และลดต้นทุนการดำเนินงานด้านความปลอดภัย
.
Automated Moving Target Defense explained
แม้ว่าการลงทุนในความปลอดภัยไซเบอร์จะเพิ่มขึ้นอย่างมหาศาล แต่ความเสียหายจากการโจมตีทางไซเบอร์กลับพุ่งสูงขึ้นอย่างที่ไม่เคยมีมาก่อน โดยคาดการณ์ว่าจะทะลุ 10 ล้านล้านดอลลาร์ ภายในปีหน้า หากโซลูชันที่มีอยู่สามารถป้องกันภัยคุกคามได้จริง เหตุการณ์แรนซัมแวร์และการละเมิดซัพพลายเชนคงไม่เกิดขึ้นบ่อยครั้งจนสร้างความเสียหายทางการเงิน ทำลายชื่อเสียงแบรนด์ และส่งผลกระทบต่อธุรกิจอย่างรุนแรง ซึ่งแสดงให้เห็นว่ามาตรการป้องกันในปัจจุบันยังไม่สามารถรับมือกับการโจมตีขั้นสูงของกลุ่มผู้ไม่หวังดีได้อย่างมีประสิทธิภาพ
เทคโนโลยีป้องกันภัยคุกคามที่ใช้อยู่ในปัจจุบัน เช่น Next Generation Antivirus (NGAV), Endpoint Protection Platforms (EPP), Endpoint Detection and Response (EDR/XDR) สามารถหยุดยั้งการโจมตีที่รู้จักผ่านลายเซ็น (signatures) และพฤติกรรมที่ตรวจจับได้ แต่กลับไม่สามารถป้องกันการโจมตีขั้นสูงที่สร้างความเสียหายมากขึ้น เช่น Zero-Day, มัลแวร์รูปแบบใหม่ หรือการโจมตีซัพพลายเชนที่นำไปสู่แรนซัมแวร์
ขณะนี้มีเทคโนโลยีใหม่ที่ Gartner ให้การยอมรับ ซึ่งสามารถหยุดยั้งภัยคุกคามขั้นสูงได้ล่วงหน้า เปลี่ยนแนวคิดความปลอดภัยไปสู่การ ป้องกันก่อนเกิดเหตุจริง (Prevention-First Security) นั่นคือ Automated Moving Target Defense (AMTD)
.
Automated Moving Target Defense explained
แม้ว่าการลงทุนในความปลอดภัยไซเบอร์จะเพิ่มขึ้นอย่างมหาศาล แต่ความเสียหายจากการโจมตีทางไซเบอร์กลับพุ่งสูงขึ้นอย่างที่ไม่เคยมีมาก่อน โดยคาดการณ์ว่าจะทะลุ 10 ล้านล้านดอลลาร์ ภายในปีหน้า หากโซลูชันที่มีอยู่สามารถป้องกันภัยคุกคามได้จริง เหตุการณ์แรนซัมแวร์และการละเมิดซัพพลายเชนคงไม่เกิดขึ้นบ่อยครั้งจนสร้างความเสียหายทางการเงิน ทำลายชื่อเสียงแบรนด์ และส่งผลกระทบต่อธุรกิจอย่างรุนแรง ซึ่งแสดงให้เห็นว่ามาตรการป้องกันในปัจจุบันยังไม่สามารถรับมือกับการโจมตีขั้นสูงของกลุ่มผู้ไม่หวังดีได้อย่างมีประสิทธิภาพ
เทคโนโลยีป้องกันภัยคุกคามที่ใช้อยู่ในปัจจุบัน เช่น Next Generation Antivirus (NGAV), Endpoint Protection Platforms (EPP), Endpoint Detection and Response (EDR/XDR) สามารถหยุดยั้งการโจมตีที่รู้จักผ่านลายเซ็น (signatures) และพฤติกรรมที่ตรวจจับได้ แต่กลับไม่สามารถป้องกันการโจมตีขั้นสูงที่สร้างความเสียหายมากขึ้น เช่น Zero-Day, มัลแวร์รูปแบบใหม่ หรือการโจมตีซัพพลายเชนที่นำไปสู่แรนซัมแวร์
ขณะนี้มีเทคโนโลยีใหม่ที่ Gartner ให้การยอมรับ ซึ่งสามารถหยุดยั้งภัยคุกคามขั้นสูงได้ล่วงหน้า เปลี่ยนแนวคิดความปลอดภัยไปสู่การ ป้องกันก่อนเกิดเหตุจริง (Prevention-First Security) นั่นคือ Automated Moving Target Defense (AMTD)
.
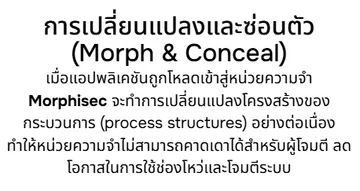
การเปลี่ยนแปลงและซ่อนตัว (Morph & Conceal)
.
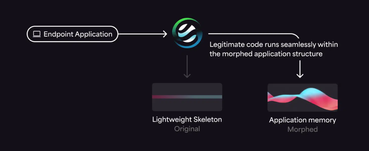
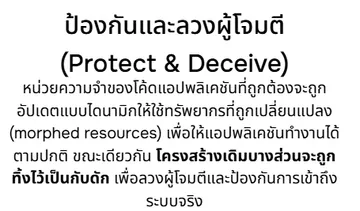
ป้องกันและลวงผู้โจมตี
(Protect & Deceive)
.
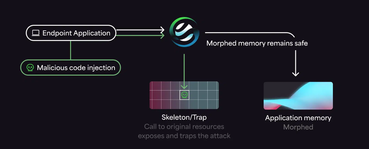
ป้องกันและเปิดโปงการโจมตี (Prevent & Expose Attacks)
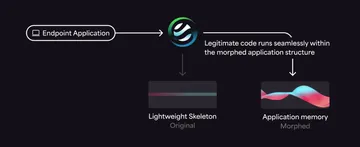
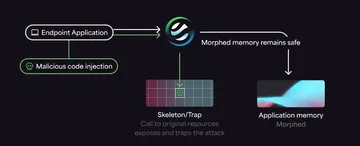
ประโยชน์ของ Automated Moving Target Defense (AMTD)
แนวทางหลักของความปลอดภัยไซเบอร์ในปัจจุบันมักเน้นที่ การตรวจจับและตอบสนอง ซึ่งเป็นวิธีการป้องกันภัยแบบ เชิงรับ (Reactive Protection) และเปิดโอกาสให้กลุ่มผู้โจมตีสามารถพัฒนาเทคนิคใหม่ ๆ ได้อย่างต่อเนื่อง
Automated Moving Target Defense (AMTD) เปลี่ยนสมการของการปกป้องระบบที่สำคัญ โดยใช้แนวทางป้องกันภัยแบบ เชิงรุก (Proactive Protection) ที่เน้นการป้องกันด่านหน้าเป็นหลัก (Prevention-First) ซึ่งช่วย ขัดขวางเส้นทางการโจมตีทางไซเบอร์ และ ปิดกั้นความสามารถของผู้โจมตีในการฝังตัวและยึดครองระบบขององค์กรเป้าหมาย
.
ทำไมต้องใช้ Automated Moving Target Defense (AMTD)?
ในอดีต มัลแวร์เกือบทั้งหมด อยู่ในรูปของไฟล์ที่สามารถรันได้บนดิสก์หรือระบบปฏิบัติการ (OS) ซึ่งทิ้งร่องรอยไว้ให้ตรวจจับได้ เครื่องมือรักษาความปลอดภัย เช่น Antivirus (AV), Next-Gen AV (NGAV), Endpoint Protection Platforms (EPP), Endpoint Detection and Response (EDR) และ Extended Detection and Response (XDR) ถูกพัฒนาเพื่อตรวจจับมัลแวร์จากลายเซ็น (signatures) และรูปแบบการโจมตีที่เป็นที่รู้จัก และทำการแยกภัยคุกคามก่อนสร้างความเสียหาย
.
อย่างไรก็ตาม ผู้โจมตีมีความชำนาญมากขึ้น และสามารถหลบเลี่ยงเครื่องมือตรวจจับแบบเดิมได้ โดยใช้ กระบวนการของระบบที่ถูกต้องตามกฎหมาย ในการดำเนินการโจมตี หรือมุ่งเป้าไปที่ หน่วยความจำของอุปกรณ์ขณะทำงาน (runtime memory) แทนที่จะโจมตีผ่านดิสก์หรือ OS ซึ่งทำให้การโจมตีไม่ทิ้งร่องรอยของลายเซ็นหรือพฤติกรรมที่สามารถวิเคราะห์ได้
.
หน่วยความจำขณะทำงานจำเป็นต้องถูกใช้งานตามปกติ แต่ เครื่องมือตรวจจับภัยคุกคามส่วนใหญ่ไม่สามารถมองเห็นกระบวนการเหล่านี้ได้โดยตรง การตรวจจับภัยคุกคามในหน่วยความจำต้องอาศัยการสแกนอุปกรณ์ซ้ำ ๆ ขณะทำงาน และต้องตรวจสอบพฤติกรรมที่ถูกต้องตามลำดับเวลา แต่ในระบบแอปพลิเคชันทั่วไปอาจมีหน่วยความจำเสมือนถึง 4GB ซึ่งทำให้การสแกนข้อมูลจำนวนมากบ่อยครั้ง แทบเป็นไปไม่ได้ โดยไม่กระทบต่อประสิทธิภาพของระบบ
.
เพื่อให้สามารถใช้งานได้ เครื่องมือสแกนหน่วยความจำต้องจำกัดขอบเขตการตรวจสอบ เช่น
✅ เจาะจงพารามิเตอร์เฉพาะ
✅ ตรวจสอบที่ตำแหน่งหน่วยความจำที่กำหนด
✅ รอให้เกิดเหตุการณ์กระตุ้น (trigger event)
.
แต่การโจมตีขั้นสูง เช่น มัลแวร์แบบ polymorphic สามารถเปลี่ยนรูปร่างตัวเองเพื่อหลบเลี่ยงการตรวจจับ ดังนั้นโอกาสในการค้นพบภัยคุกคามจากการสแกนเพียงบางส่วนของหน่วยความจำจึงต่ำมาก
.
นอกจากนี้ หากตั้งค่าการแจ้งเตือนให้เข้มงวดขึ้น ระบบจะสร้าง การแจ้งเตือนที่ผิดพลาด (false positives) จำนวนมาก ซึ่งต้องใช้ทรัพยากรเพิ่มขึ้นในการวิเคราะห์ แต่หากองค์กรที่ใช้เครื่องมือรักษาความปลอดภัยปัจจุบันไม่มีปัญหานี้ แสดงว่าการตั้งค่าการแจ้งเตือนอาจ ต่ำเกินไป และกำลังพลาดการโจมตีขั้นสูงที่ร้ายแรงที่สุด
.
💡 นี่คือเหตุผลที่องค์กรต้องการ AMTD
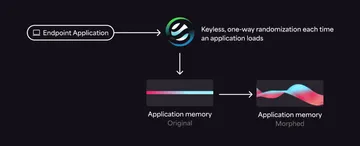
Automated Moving Target Defense (AMTD) ใช้เทคนิคการ เปลี่ยนแปลงหน่วยความจำขณะทำงานอย่างต่อเนื่อง ทำให้พื้นผิวการโจมตีไม่สามารถคาดเดาได้ แม้ว่าผู้โจมตีจะสามารถหาช่องโหว่ได้ครั้งหนึ่ง แต่ พวกเขาจะไม่สามารถใช้การโจมตีนั้นซ้ำได้ ไม่ว่าจะเป็นอุปกรณ์เครื่องเดิมหรือเครื่องอื่น
AMTD ใช้ เอเจนต์ที่มีน้ำหนักเบาเป็นพิเศษ ซึ่งสามารถบล็อกกระบวนการที่ไม่ได้รับอนุญาต อย่างแน่นอน (deterministically) แทนที่จะใช้การคาดเดา (probabilistically) ทำให้ ลดจำนวน false positives และ ไม่ส่งผลกระทบต่อประสิทธิภาพของระบบ
AMTD สามารถ ผสานเข้ากับเทคโนโลยีด้านความปลอดภัยที่มีอยู่ เพื่อเสริมประสิทธิภาพ NGAV, EPP, EDR และ XDR เพิ่มการป้องกันแบบ Defense-in-Depth และหยุดยั้งภัยคุกคามขั้นสูง เช่น การโจมตีในหน่วยความจำ, มัลแวร์แบบไร้ไฟล์ (fileless), ช่องโหว่ Zero-Day และการโจมตีผ่านซัพพลายเชน ได้อย่างมีประสิทธิภาพ
.
ทำไมต้องใช้ Automated Moving Target Defense (AMTD)?
ในอดีต มัลแวร์เกือบทั้งหมด อยู่ในรูปของไฟล์ที่สามารถรันได้บนดิสก์หรือระบบปฏิบัติการ (OS) ซึ่งทิ้งร่องรอยไว้ให้ตรวจจับได้ เครื่องมือรักษาความปลอดภัย เช่น Antivirus (AV), Next-Gen AV (NGAV), Endpoint Protection Platforms (EPP), Endpoint Detection and Response (EDR) และ Extended Detection and Response (XDR) ถูกพัฒนาเพื่อตรวจจับมัลแวร์จากลายเซ็น (signatures) และรูปแบบการโจมตีที่เป็นที่รู้จัก และทำการแยกภัยคุกคามก่อนสร้างความเสียหาย
.
อย่างไรก็ตาม ผู้โจมตีมีความชำนาญมากขึ้น และสามารถหลบเลี่ยงเครื่องมือตรวจจับแบบเดิมได้ โดยใช้ กระบวนการของระบบที่ถูกต้องตามกฎหมาย ในการดำเนินการโจมตี หรือมุ่งเป้าไปที่ หน่วยความจำของอุปกรณ์ขณะทำงาน (runtime memory) แทนที่จะโจมตีผ่านดิสก์หรือ OS ซึ่งทำให้การโจมตีไม่ทิ้งร่องรอยของลายเซ็นหรือพฤติกรรมที่สามารถวิเคราะห์ได้
.
หน่วยความจำขณะทำงานจำเป็นต้องถูกใช้งานตามปกติ แต่ เครื่องมือตรวจจับภัยคุกคามส่วนใหญ่ไม่สามารถมองเห็นกระบวนการเหล่านี้ได้โดยตรง การตรวจจับภัยคุกคามในหน่วยความจำต้องอาศัยการสแกนอุปกรณ์ซ้ำ ๆ ขณะทำงาน และต้องตรวจสอบพฤติกรรมที่ถูกต้องตามลำดับเวลา แต่ในระบบแอปพลิเคชันทั่วไปอาจมีหน่วยความจำเสมือนถึง 4GB ซึ่งทำให้การสแกนข้อมูลจำนวนมากบ่อยครั้ง แทบเป็นไปไม่ได้ โดยไม่กระทบต่อประสิทธิภาพของระบบ
.
เพื่อให้สามารถใช้งานได้ เครื่องมือสแกนหน่วยความจำต้องจำกัดขอบเขตการตรวจสอบ เช่น
✅ เจาะจงพารามิเตอร์เฉพาะ
✅ ตรวจสอบที่ตำแหน่งหน่วยความจำที่กำหนด
✅ รอให้เกิดเหตุการณ์กระตุ้น (trigger event)
.
แต่การโจมตีขั้นสูง เช่น มัลแวร์แบบ polymorphic สามารถเปลี่ยนรูปร่างตัวเองเพื่อหลบเลี่ยงการตรวจจับ ดังนั้นโอกาสในการค้นพบภัยคุกคามจากการสแกนเพียงบางส่วนของหน่วยความจำจึงต่ำมาก
.
นอกจากนี้ หากตั้งค่าการแจ้งเตือนให้เข้มงวดขึ้น ระบบจะสร้าง การแจ้งเตือนที่ผิดพลาด (false positives) จำนวนมาก ซึ่งต้องใช้ทรัพยากรเพิ่มขึ้นในการวิเคราะห์ แต่หากองค์กรที่ใช้เครื่องมือรักษาความปลอดภัยปัจจุบันไม่มีปัญหานี้ แสดงว่าการตั้งค่าการแจ้งเตือนอาจ ต่ำเกินไป และกำลังพลาดการโจมตีขั้นสูงที่ร้ายแรงที่สุด
.
💡 นี่คือเหตุผลที่องค์กรต้องการ AMTD
Automated Moving Target Defense (AMTD) ใช้เทคนิคการ เปลี่ยนแปลงหน่วยความจำขณะทำงานอย่างต่อเนื่อง ทำให้พื้นผิวการโจมตีไม่สามารถคาดเดาได้ แม้ว่าผู้โจมตีจะสามารถหาช่องโหว่ได้ครั้งหนึ่ง แต่ พวกเขาจะไม่สามารถใช้การโจมตีนั้นซ้ำได้ ไม่ว่าจะเป็นอุปกรณ์เครื่องเดิมหรือเครื่องอื่น
AMTD ใช้ เอเจนต์ที่มีน้ำหนักเบาเป็นพิเศษ ซึ่งสามารถบล็อกกระบวนการที่ไม่ได้รับอนุญาต อย่างแน่นอน (deterministically) แทนที่จะใช้การคาดเดา (probabilistically) ทำให้ ลดจำนวน false positives และ ไม่ส่งผลกระทบต่อประสิทธิภาพของระบบ
AMTD สามารถ ผสานเข้ากับเทคโนโลยีด้านความปลอดภัยที่มีอยู่ เพื่อเสริมประสิทธิภาพ NGAV, EPP, EDR และ XDR เพิ่มการป้องกันแบบ Defense-in-Depth และหยุดยั้งภัยคุกคามขั้นสูง เช่น การโจมตีในหน่วยความจำ, มัลแวร์แบบไร้ไฟล์ (fileless), ช่องโหว่ Zero-Day และการโจมตีผ่านซัพพลายเชน ได้อย่างมีประสิทธิภาพ