





การทำงานของ grMail™
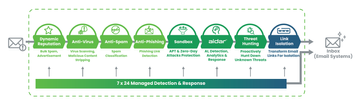
โซลูชันที่ครอบคลุมการรักษาความปลอดภัยของอีเมล
Block Spam, Virus & Malware
Phishing URLs Detection
Spoofing Email Attacks
Ransomware Protection
Managed Detection & Response
URL Isolation
aidar® - นิยามใหม่ของการรักษาความปลอดภัยอีเมล
- Big Data Platform Anomaly Analysis
Green Radar มี Adaptive Machine Learning ที่สามารถทำการวิเคราะห์หาต้นเหตุที่แท้จริง
ได้อย่างเข้มข้น เพื่อค้นหาภัยคุกคามที่อาจเป็นอันตรายต่อธุรกิจของคุณ
- Comprehensive Threat Hunting
เราขยายขีดความสามารถและกลไกการตามล่าผ่านผู้เชี่ยวชาญด้าน IT Security ของเราเพื่อ
ค้นหาและระบุภัยคุกคามที่ไม่รู้จัก และภัยคุกคามใหม่ๆที่จะเกิดขึ้น
- Investigation and Reporting
เรามีขั้นตอนเพิ่มเติมเพื่อช่วยแก้ไขเหตุการณ์สำคัญสำหรับลูกค้าของเราอย่างทันท่วงที นอกจาก
นี้เรายังช่วยเหลือ ลูกค้าของเราในการทำ IT Audit เพื่อให้มั่นใจว่าการปฏิบัติดังกล่าว ตรงตาม
ข้อกำหนดของ IT Audit
- Optimize Email Policy
มีระบบตรวจสอบอัตโนมัติ เพื่อช่วยผู้ใช้สามารถแยก False Positive จากการวิเคราะห์ลักษณะ
ที่ถูกต้องของอีเมลได้

- Big Data Platform Anomaly Analysis
Green Radar มี Adaptive Machine Learning ที่สามารถทำการวิเคราะห์หาต้นเหตุที่แท้จริง
ได้อย่างเข้มข้น เพื่อค้นหาภัยคุกคามที่อาจเป็นอันตรายต่อธุรกิจของคุณ
- Comprehensive Threat Hunting
เราขยายขีดความสามารถและกลไกการตามล่าผ่านผู้เชี่ยวชาญด้าน IT Security ของเราเพื่อ
ค้นหาและระบุภัยคุกคามที่ไม่รู้จัก และภัยคุกคามใหม่ๆที่จะเกิดขึ้น
- Investigation and Reporting
เรามีขั้นตอนเพิ่มเติมเพื่อช่วยแก้ไขเหตุการณ์สำคัญสำหรับลูกค้าของเราอย่างทันท่วงที นอกจาก
นี้เรายังช่วยเหลือ ลูกค้าของเราในการทำ IT Audit เพื่อให้มั่นใจว่าการปฏิบัติดังกล่าว ตรงตาม
ข้อกำหนดของ IT Audit
- Optimize Email Policy
มีระบบตรวจสอบอัตโนมัติ เพื่อช่วยผู้ใช้สามารถแยก False Positive จากการวิเคราะห์ลักษณะ
ที่ถูกต้องของอีเมลได้