





วิกฤต Ransomware ทั่วโลก! ยอดจ่ายค่าไถ่พุ่งสูงขึ้น 104% ภายในปีเดียว – สัญญาณเตือนที่ธุรกิจมองข้ามไม่ได้
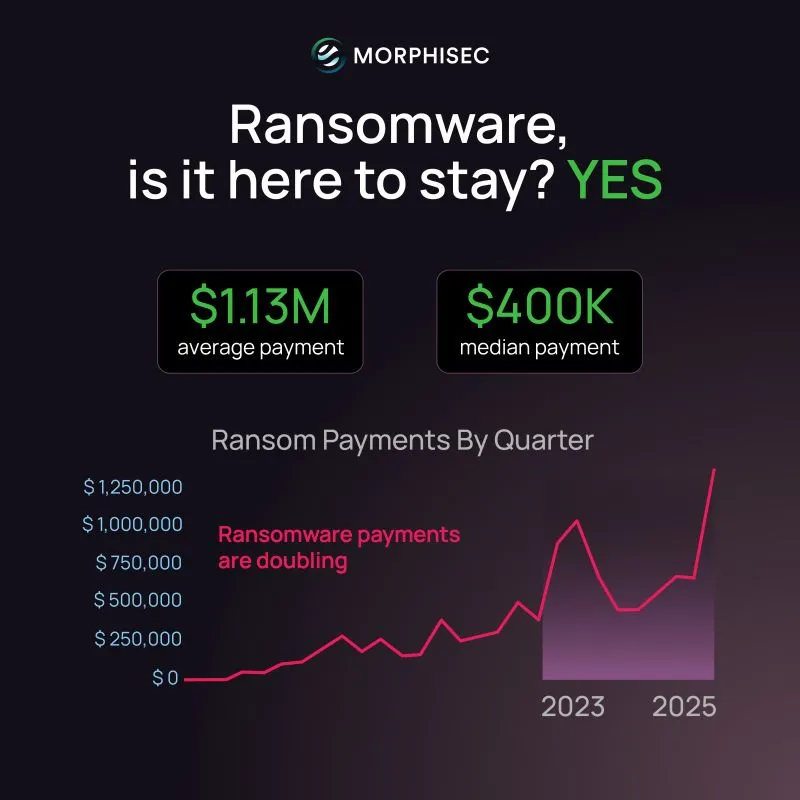
ปัจจุบันภัยคุกคามทางไซเบอร์ไม่ได้เป็นเพียงเรื่องของฝ่าย IT อีกต่อไปแต่ได้กลายเป็นความเสี่ยงระดับต้นๆ ของการบริหารธุรกิจ จากรายงานล่าสุดโดย Morphisec พบสถิติที่น่าตกใจว่า ยอดการจ่ายเงินค่าไถ่ (Ransomware Payments) พุ่งสูงขึ้นถึง 104% เมื่อเทียบกับปีที่ผ่านมา (YoY) ตัวเลขที่เพิ่มขึ้นกว่าเท่าตัวนี้สะท้อนให้เห็นถึงความเปลี่ยนแปลงครั้งใหญ่ในโลกของอาชญากรรมไซเบอร์ดังนี้:
1. กลยุทธ์การเรียกค่าไถ่แบบ "ทวีคูณ" (Double Extortion)
แฮกเกอร์ไม่ได้หยุดแค่การล็อกรหัสไฟล์ข้อมูล (Encryption) แต่ยังใช้วิธีขโมยข้อมูลสำคัญออกไป(Data Exfiltration) แล้วขู่ว่าจะเปิดเผยสู่สาธารณะหรือขายในตลาดมืด หากองค์กรไม่ยอมจ่ายเงินทำให้หลายบริษัทไม่มีทางเลือกนอกจากต้องยอมจ่ายเพื่อรักษาความลับและชื่อเสียง
2. การเจาะจงเป้าหมายระดับ "High-Value"
กลุ่มอาชญากรไซเบอร์เริ่มเปลี่ยนจากการสุ่มโจมตีรายย่อยไปเป็นการเจาะจงโจมตีองค์กรขนาดใหญ่ หรือหน่วยงานโครงสร้างพื้นฐานที่มีกำลังการจ่ายสูง และไม่สามารถทนต่อการหยุดชะงักของระบบได้ (Downtime)
3. ต้นทุนแฝงที่สูงกว่าค่าไถ่
แม้ตัวเลขการจ่ายเงินจะเพิ่มขึ้น 104% แต่ความเสียหายจริงนั้นสูงกว่ามากเพราะรวมถึง:
- ค่าเสียโอกาสทางธุรกิจขณะระบบหยุดชะงัก
- ค่าใช้จ่ายในการฟื้นฟูระบบและตรวจสอบช่องโหว่
- ความเชื่อมั่นของลูกค้าที่ลดลง ซึ่งประเมินค่าได้ยาก
Checklist 5 ขั้นตอนรับมือ Ransomware สำหรับองค์กร
1. Impenetrable Backups: สำรองข้อมูลแบบ Offline หรือบน Cloud ที่มีการแยกส่วน (Isolated) เพื่อให้มั่นใจว่าหากระบบหลักโดนล็อก ข้อมูลสำรองจะยังปลอดภัย
2. Zero Trust Architecture: เลิกเชื่อใจทุกการเชื่อมต่อภายในเครือข่าย โดยต้องมีการยืนยันตัวตนทุกครั้งก่อนเข้าถึงข้อมูลสำคัญ
3. Endpoint Security (Next-Gen): ใช้เครื่องมือป้องกันที่สามารถตรวจจับพฤติกรรมผิดปกติได้ทันที (เช่น เทคโนโลยีของ Morphisec หรือ EDR/XDR) ไม่ใช่แค่การสแกนไวรัสแบบเดิม
4. Regular Patching: อัปเดตซอฟต์แวร์และระบบปฏิบัติการให้เป็นเวอร์ชันล่าสุดเสมอ เพื่อปิดช่องโหว่ที่แฮกเกอร์มักใช้โจมตี
5. Employee Training: อบรมพนักงานให้รู้เท่าทัน Phishing Email ซึ่งเป็นประตูบานแรกที่แฮกเกอร์มักใช้เจาะเข้าสู่องค์กร
บทสรุปสำหรับผู้บริหาร
รายงานจาก Morphisec เน้นย้ำว่า การป้องกันแบบเดิมๆ (Reactive) อาจไม่เพียงพออีกต่อไปองค์กรจำเป็นต้องหันมาใช้มาตรการ "MovingTarget Defense" หรือการป้องกันเชิงรุกที่สามารถหยุดยั้งมัลแวร์ได้ตั้งแต่ต้นทางก่อนที่ความเสียหายจะเกิดขึ้น
ศึกษาข้อมูลเพิ่มเติมและยกระดับความปลอดภัยได้ที่: Cyber Masters
📩 E-mail:info@cybermasters.co.th
📞โทร: 08-0967-9395
References: https://www.linkedin.com/posts/morphisec_ransomware-isnt-going-away-but-its-impact-activity-7433160508939235328-efDJ?utm_source=li_share&utm_content=feedcontent&utm_medium=g_dt_web&utm_campaign=copy