





เตือนภัยมัลแวร์ PlugX ปลอมเป็น Claude AI: วิธีป้องกันระดับองค์กรด้วยเทคโนโลยี AMTD
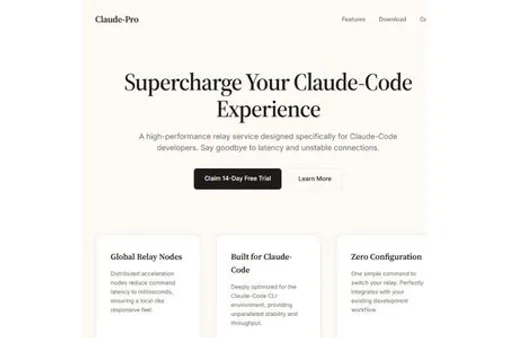
ในยุคที่ AI อย่าง Claude หรือ ChatGPT กลายเป็นเครื่องมือสำคัญในการทำงานผู้ไม่หวังดีได้อาศัยจังหวะนี้สร้างแคมเปญหลอกลวงรูปแบบใหม่ โดยการสร้างเว็บไซต์ปลอมที่ดูแนบเนียนเพื่อหลอกให้ผู้ใช้ดาวน์โหลดโปรแกรมติดตั้ง Claude AI ปลอมซึ่งภายในแฝงไปด้วยมัลแวร์อันตรายอย่าง PlugX
มัลแวร์ PlugX คืออะไรและน่ากลัวอย่างไร?
มัลแวร์ PlugX เป็นหนึ่งใน Remote Access Trojan (RAT) ที่มีความสามารถสูงเมื่อเครื่องคอมพิวเตอร์ติดเชื้อ ผู้โจมตีจะสามารถ:
- ควบคุมเครื่องระยะไกล: แอบดูหน้าจอหรือสั่งการเครื่องของคุณได้
- ขโมยข้อมูลสำคัญ: ไม่ว่าจะเป็นรหัสผ่าน ไฟล์งาน หรือข้อมูลลูกค้า
- เทคนิค DLL Sideloading: เป็นเทคนิคที่ PlugX ใช้เพื่อหลบเลี่ยงโปรแกรมแอนตี้ไวรัสทั่วไป โดยอาศัยไฟล์ที่มีลายเซ็นดิจิทัลถูกต้องจากซอฟต์แวร์จริงมาช่วยรันไฟล์อันตราย ทำให้ระบบตรวจจับได้ยากมาก
วิธีสังเกตและป้องกันเบื้องต้น
หากคุณต้องการดาวน์โหลดซอฟต์แวร์ AI หรือโปรแกรมต่างๆควรปฏิบัติดังนี้:
1. ตรวจสอบ URL ทุกครั้ง: ต้องดาวน์โหลดจากเว็บไซต์ทางการ (เช่น anthropic.com สำหรับ Claude) เท่านั้น
2. ระวังไฟล์ ZIP ที่ไม่คุ้นเคย: มักมาในชื่อที่ดูน่าเชื่อถือ เช่น Claude-Pro-windows-x64.zip
3. อัปเดตระบบปฏิบัติการ: หมั่นอัปเดต Windows ให้เป็นเวอร์ชันล่าสุดเสมอ
ทำไมการป้องกันแบบเดิม (NGAV/EDR) อาจไม่เพียงพอ?
จากเคสของ ThaiCERT จะเห็นได้ว่า PlugX ใช้เทคนิคการหลบเลี่ยงที่ซับซ้อน (Evasive Tactics) ทำให้โปรแกรมป้องกันไวรัสแบบดั้งเดิมที่เน้นการตรวจจับ "พฤติกรรม" (Detection) อาจทำงานช้าเกินไปกว่าที่มัลแวร์จะเริ่มทำงาน
ยกระดับความปลอดภัยด้วย Morphisec จาก Cyber Masters
เราขอนำเสนอโซลูชัน Morphisec ที่ใช้เทคโนโลยี Automated Moving Target Defense (AMTD) ซึ่งเป็นแนวคิดแบบ Zero Trust สำหรับ Endpoint อย่างแท้จริง:
- ป้องกันก่อนการโจมตี (Prevention-First): ต่างจาก EDR ที่รอให้เกิดเหตุแล้วค่อยตรวจจับ แต่ Morphisec จะ "ซ่อน" ช่องโหว่และเป้าหมายในหน่วยความจำ (Memory) ทำให้มัลแวร์อย่าง PlugX หาเป้าหมายไม่เจอและหยุดทำงานทันที
- เบาและไม่รบกวนการทำงาน: ตัว Agent มีขนาดเล็กมาก ไม่กินทรัพยากรเครื่อง และไม่ต้องอัปเดต Signature ทุกวัน
- หยุดการโจมตีไร้ไฟล์ (Fileless Attacks): ป้องกันการโจมตีที่ผ่านหน่วยความจำ ซึ่งเป็นเทคนิคโปรดของแฮกเกอร์ในปัจจุบัน
คุ้มครองธุรกิจของคุณวันนี้! อย่ารอให้ข้อมูลสำคัญถูกขโมยหรือระบบถูกล็อคด้วยมัลแวร์
คำถามที่พบบ่อย
Q: จะรู้ได้อย่างไรว่าเครื่องติดมัลแวร์ PlugX?
A: สังเกตจากโปรแกรมที่ทำงานผิดปกติ มีไฟล์แปลกๆ ในเครื่อง หรือมีความพยายามเชื่อมต่อไปยัง Server ที่ไม่รู้จัก หากไม่แน่ใจควรใช้โซลูชันป้องกันระดับองค์กรอย่าง Morphisec เพื่อตรวจสอบและหยุดยั้งการทำงานของมัลแวร์ตั้งแต่ระดับ Memory
สนใจบริการติดตั้งและปรึกษาด้านความปลอดภัยไซเบอร์แบบครบวงจร
บริษัท ไซเบอร์ มาสเตอร์ส จำกัด
📩E-mail: info@cybermasters.co.th
📞โทร: 080-967-9395
Reference: https://www.thaicert.or.th/2026/04/17/จ้งเตือนมัลแวร์-plugx-ปลอมเป/