





ValleyRAT มัลแวร์ขั้นสูงที่ใช้เทคนิคใหม่ในการโจมตีองค์กร
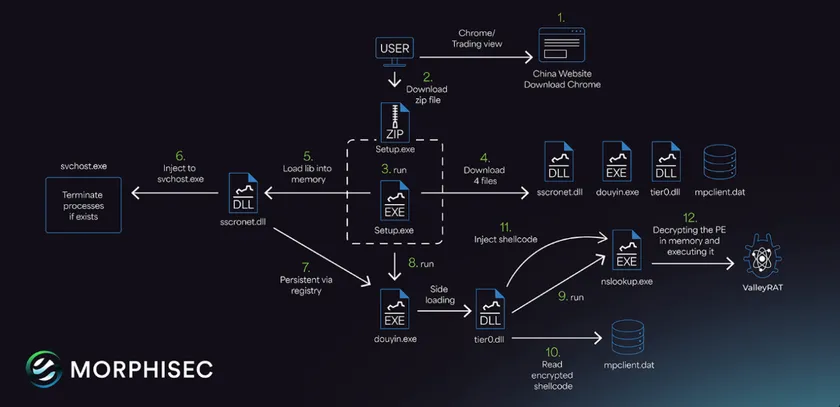
ValleyRAT เป็นมัลแวร์ประเภท Remote Access Trojan (RAT) ที่ถูกใช้โดยกลุ่มแฮ็กเกอร์ Silver Fox APT ในการโจมตีองค์กรผ่านช่องทางที่ซับซ้อนและแนบเนียน โดยอาศัยเว็บไซต์ปลอม ไฟล์ติดตั้งปลอม และเทคนิค DLL Hijacking เพื่อหลอกให้เหยื่อติดตั้งมัลแวร์ลงในระบบ
เป้าหมายหลักของ ValleyRAT คือบุคคลที่มีสิทธิ์เข้าถึงข้อมูลสำคัญ เช่น ฝ่ายบัญชี การเงิน และฝ่ายขาย เพื่อดักจับข้อมูล ขโมยรหัสผ่าน ควบคุมเครื่องจากระยะไกล และแอบสอดส่องพฤติกรรมของผู้ใช้งานโดยไม่ถูกตรวจพบ
วิธีการแพร่กระจายของ ValleyRAT
- เว็บไซต์ปลอม – ใช้ URL ปลอมที่ดูเหมือนเว็บของบริษัทจริง เช่น เว็บไซต์ของผู้ให้บริการ SMS หรือซอฟต์แวร์ชื่อดัง เพื่อให้เหยื่อดาวน์โหลดมัลแวร์
- ไฟล์ติดตั้งปลอม – ปลอมเป็นไฟล์ติดตั้งซอฟต์แวร์ที่ดูน่าเชื่อถือ เช่น Chrome ปลอม, WPS Office, Tencent Update
- DLL Hijacking – ฝังโค้ดอันตรายในโปรแกรมที่ถูกต้องตามกฎหมาย เช่น Firefox และเกมบน Steam (เช่น Left 4 Dead 2, Killing Floor 2)
- การใช้โค้ดอันตรายใน Windows Processes – ใช้กระบวนการ svchost.exe ในการรันมัลแวร์ ทำให้ตรวจจับได้ยาก
ValleyRAT ทำอะไรได้บ้าง?
✅ เข้าถึงและควบคุมเครื่องจากระยะไกล
✅ ดักจับข้อมูลการพิมพ์ (Keylogger) และขโมยรหัสผ่าน
✅ แอบถ่ายภาพหน้าจอและสอดส่องการใช้งานของเหยื่อ
✅ ใช้เทคนิค Anti-VM เพื่อตรวจสอบว่าอยู่ในเครื่องเสมือน (VM) แล้วหยุดทำงานเพื่อหลบการวิเคราะห์
✅ สร้างช่องทางเชื่อมต่อกับเซิร์ฟเวอร์ C2 เพื่อรับคำสั่งจากแฮ็กเกอร์
วิธีป้องกัน ValleyRAT และภัยคุกคามในลักษณะเดียวกัน
🔹 อย่าดาวน์โหลดไฟล์จากแหล่งที่ไม่น่าเชื่อถือ – ตรวจสอบ URL และแหล่งที่มาของไฟล์ทุกครั้งก่อนดาวน์โหลด
🔹 อัปเดตระบบป้องกันไวรัสและซอฟต์แวร์รักษาความปลอดภัยอยู่เสมอ
🔹 ใช้โซลูชันความปลอดภัยเชิงรุก เช่น Automated Moving Target Defense ของ Morphisec ซึ่งสามารถป้องกันมัลแวร์ที่ใช้เทคนิคขั้นสูงได้
🔹 เฝ้าระวังพฤติกรรมต้องสงสัยในระบบ – หากพบไฟล์หรือกระบวนการที่ไม่คุ้นเคย ควรตรวจสอบและแจ้งผู้ดูแลระบบทันที
การป้องกันมัลแวร์ไม่ใช่เพียงแค่การใช้ซอฟต์แวร์ป้องกันไวรัส แต่ต้องอาศัย มาตรการป้องกันเชิงรุก และการเฝ้าระวังอย่างต่อเนื่อง
ขอบคุณข้อมูลจาก https://www.morphisec.com/blog/rat-race-valleyrat-malware-china/