





ทำไมการป้องกันภัยไซเบอร์แบบ “ตรวจจับแล้วค่อยตอบสนอง”
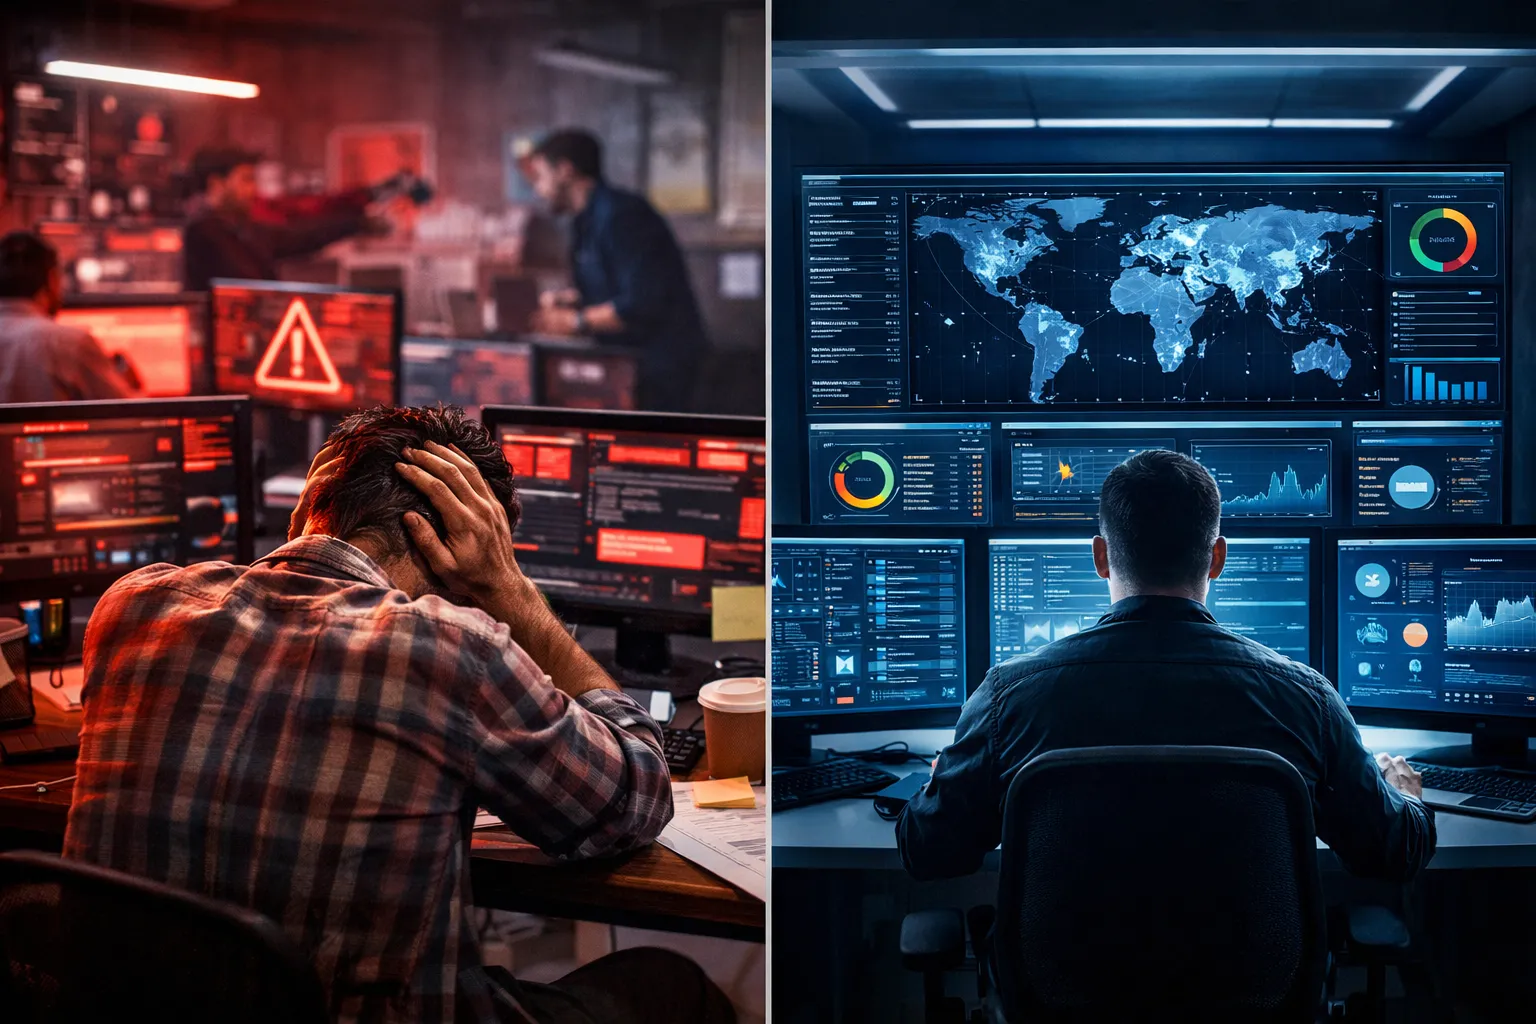
อาจไม่เพียงพอสำหรับธุรกิจไทยในยุคดิจิทัล
ในช่วงหลายปีที่ผ่านมา องค์กรธุรกิจในประเทศไทยให้ความสำคัญกับ Cybersecurity มากขึ้นอย่างเห็นได้ชัด
มีการลงทุนใน Antivirus, EDR, SIEM, SOC หรือใช้บริการจาก MSSP (Managed Security Service Provider)
อย่างไรก็ตาม คำถามสำคัญที่องค์กรควรถามตัวเองคือ
ระบบที่ใช้อยู่ในวันนี้ ป้องกันภัยไซเบอร์ได้จริง หรือแค่ช่วยให้เรารู้ว่าเกิดเหตุขึ้นแล้ว
เพราะในโลกไซเบอร์ปัจจุบัน
การ “รู้ตัวหลังถูกโจมตี” อาจหมายถึง
ความเสียหายทางธุรกิจ ชื่อเสียง และความเชื่อมั่นที่ยากจะกู้คืน
ภูมิทัศน์ภัยไซเบอร์ที่เปลี่ยนไปอย่างสิ้นเชิง
ในอดีต ภัยไซเบอร์ส่วนใหญ่มาในรูปแบบที่คาดเดาได้
มัลแวร์มี Signature ชัดเจน
พฤติกรรมการโจมตีมีรูปแบบซ้ำ
ระบบตรวจจับจึงสามารถอาศัยฐานข้อมูลเดิมในการป้องกันได้
แต่ปัจจุบัน แฮกเกอร์เปลี่ยนวิธีคิดและวิธีโจมตีไปแล้ว เช่น
ใช้ Zero-day หรือไฟล์ที่ไม่เคยถูกพบมาก่อน
ใช้เครื่องมือที่มีอยู่ในระบบปกติ (Living-off-the-Land)
ซ่อนตัวอยู่ในระบบเป็นเวลานานก่อนเริ่มโจมตีจริง
ออกแบบการโจมตีให้หลบเลี่ยงระบบตรวจจับแบบเดิมโดยเฉพาะ
ผลลัพธ์คือ
ระบบความปลอดภัยที่เน้นการตรวจจับเพียงอย่างเดียว เริ่มมองไม่เห็นภัยตั้งแต่ต้นทาง
ปัญหาที่แท้จริง: ไม่ใช่ขาดเครื่องมือ แต่ขาดภาพรวม
หลายองค์กรพยายามแก้ปัญหาด้วยการเพิ่มเครื่องมือด้านความปลอดภัย
แต่ยิ่งเพิ่ม ก็ยิ่งซับซ้อน
ข้อมูลกระจายอยู่หลายแพลตฟอร์ม
หลายแดชบอร์ด
หลายรายงาน
ทำให้ผู้บริหารและทีม IT ไม่สามารถตอบคำถามสำคัญได้อย่างชัดเจน เช่น
ตอนนี้องค์กรมีความเสี่ยงระดับใด
ระบบไหนควรได้รับการดูแลก่อน
การลงทุนด้าน Cybersecurity ให้ผลลัพธ์จริงหรือไม่
สิ่งที่องค์กรต้องการจริง ๆ คือ
การมองเห็นความเสี่ยงแบบรวมศูนย์ (Mission Control)
เพื่อควบคุมความปลอดภัยได้เหมือนการบริหารธุรกิจ
จาก Reactive Security สู่ Preemptive Cyber Defense
แนวคิดความปลอดภัยแบบดั้งเดิม คือ
“รอให้เกิดเหตุ → ตรวจจับ → ตอบสนอง”
แต่ในยุคที่การโจมตีเร็วและซับซ้อนขึ้น
แนวคิดนี้เริ่มไม่ทันต่อสถานการณ์
Preemptive Cyber Defense คือการเปลี่ยนแนวคิดเป็น
“หยุดการโจมตีก่อนที่มันจะเริ่มทำงาน”
Morphisec ใช้การป้องกันเชิง Deterministic
ไม่ต้องพึ่งพา Signature
ไม่ต้องรอพฤติกรรมผิดปกติ
และไม่ต้องรอให้มัลแวร์เริ่มรัน
เมื่อภัยถูกหยุดตั้งแต่ต้นทาง
องค์กรจะได้ประโยชน์อย่างเป็นรูปธรรม เช่น
ลดความเสี่ยงจาก Ransomware และ Zero-day
ลดจำนวน Alert และ False Positive
ลดภาระทีม IT และ SOC
ลดผลกระทบต่อการดำเนินธุรกิจ
เพิ่มความมั่นใจให้ผู้บริหารและลูกค้า
ทำไมการมองเห็นแบบรวมศูนย์จึงสำคัญ
การมี Dashboard หรือ Mission Control
ช่วยให้องค์กรสามารถ
เห็นระดับความเสี่ยงของทุกระบบในภาพเดียว
จัดลำดับความสำคัญของเหตุการณ์ได้ชัดเจน
ติดตามผลลัพธ์ของการป้องกันได้จริง
สื่อสารเรื่องความปลอดภัยกับผู้บริหารในเชิงธุรกิจ
Cybersecurity จึงไม่ใช่เรื่องเทคนิคอย่างเดียว
แต่เป็นส่วนหนึ่งของกลยุทธ์องค์กร
ความปลอดภัยไซเบอร์ คือความสามารถในการแข่งขัน
โลกไซเบอร์ไม่ได้อันตรายขึ้นเพราะองค์กรไม่ป้องกัน
แต่อันตรายขึ้นเพราะ รูปแบบการโจมตีเร็วกว่าแนวคิดการป้องกันแบบเดิม
องค์กรที่ยังพึ่งพา Detection & Response เพียงอย่างเดียว
กำลังแบกรับความเสี่ยงที่มองไม่เห็น
การผสาน
Preemptive Cyber Defense + การมองเห็นภาพรวมที่ชัดเจน
คือก้าวสำคัญในการยกระดับ Cybersecurity
ให้สอดคล้องกับความท้าทายของธุรกิจไทยในยุคดิจิทัล