





รู้จักช่องโหว่ CVE-2025-0411 ใน 7-Zip ความเสี่ยงที่คุณต้องจัดการ
7-Zip เป็นโปรแกรมบีบอัดไฟล์ที่ได้รับความนิยมทั่วโลก ด้วยความสามารถในการจัดการไฟล์หลากหลายรูปแบบและการใช้งานที่ง่าย แต่ล่าสุด ช่องโหว่ความปลอดภัยที่สำคัญ (CVE-2025-0411) ได้ถูกเปิดเผย ซึ่งอาจนำไปสู่การโจมตีที่ร้ายแรงหากไม่ได้รับการจัดการอย่างเหมาะสม
ช่องโหว่ CVE-2025-0411 คืออะไร?
CVE-2025-0411 เป็นช่องโหว่ที่พบใน 7-Zip ซึ่งอนุญาตให้ผู้โจมตีสามารถข้ามกลไกความปลอดภัย Mark-of-the-Web (MotW) ของ Windows ได้ โดย MotW เป็นระบบที่ออกแบบมาเพื่อแจ้งเตือนและป้องกันผู้ใช้จากไฟล์ที่อาจเป็นอันตราย เช่น ไฟล์ที่ดาวน์โหลดจากอินเทอร์เน็ตหรือแหล่งที่ไม่น่าเชื่อถือ
ช่องโหว่นี้เกิดจากการที่ 7-Zip เวอร์ชันก่อนหน้า 24.09 ไม่สามารถรักษาสถานะ MotW ของไฟล์ที่ถูกบีบอัดและแตกไฟล์ได้อย่างถูกต้อง เมื่อผู้ใช้แตกไฟล์ที่มี MotW ผ่าน 7-Zip ไฟล์ที่ได้จะสูญเสียสถานะนี้ไป ทำให้ระบบรักษาความปลอดภัยของ Windows ไม่สามารถเตือนหรือป้องกันไฟล์เหล่านี้ได้
ความเสี่ยงที่มาพร้อมช่องโหว่นี้
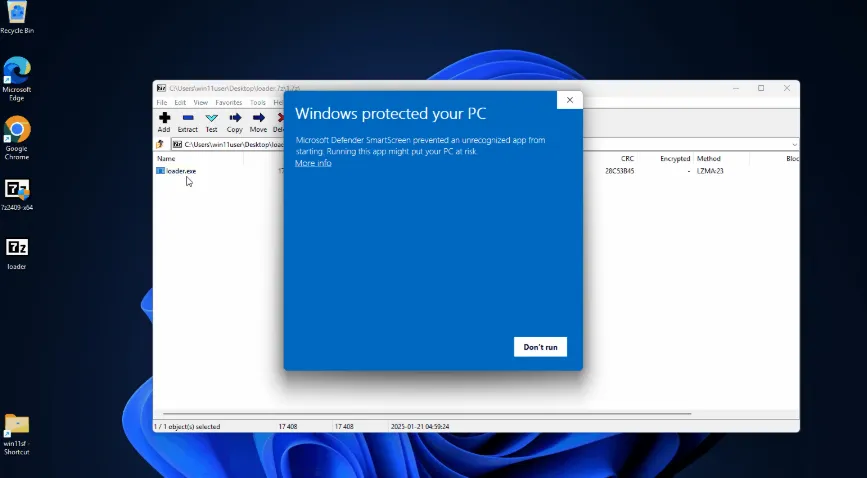
การข้ามกลไกความปลอดภัย เมื่อไฟล์สูญเสียสถานะ MotW ไฟล์เหล่านี้สามารถรันได้โดยไม่ถูกตรวจสอบจากระบบรักษาความปลอดภัย เช่น Windows SmartScreen หรือ Antivirus
การโจมตีด้วยไฟล์บีบอัดที่ซับซ้อน ผู้โจมตีสามารถสร้างไฟล์บีบอัดซ้อนกัน (nested archives) ที่ซ่อนมัลแวร์หรือโค้ดอันตราย และส่งผ่านช่องทางต่าง ๆ เช่น อีเมลฟิชชิงหรือเว็บไซต์ที่ถูกโจมตี
ความเสี่ยงต่อระบบที่มีสิทธิ์สูง หากไฟล์ที่รันอยู่ในบริบทของผู้ใช้ที่มีสิทธิ์ระดับสูง (Administrator) อาจทำให้ผู้โจมตีเข้าถึงระบบและข้อมูลสำคัญได้ง่ายขึ้น
หลักฐานการโจมตี (Proof-of-Concept)
จากการเปิดเผยของนักวิจัยด้านความปลอดภัย ช่องโหว่นี้ได้รับการสาธิตผ่าน Proof-of-Concept (PoC) ซึ่งแสดงให้เห็นว่าไฟล์บีบอัดสองชั้นที่ซ่อนโค้ดอันตรายสามารถรันได้โดยไม่มีการแจ้งเตือน PoC นี้ยังชี้ให้เห็นวิธีการส่งไฟล์ เช่น การใช้แพลตฟอร์มฝากไฟล์อย่าง MediaFire และการส่งผ่านแคมเปญฟิชชิง
เวอร์ชันที่ได้รับผลกระทบ
ช่องโหว่นี้ส่งผลกระทบต่อ 7-Zip ทุกเวอร์ชันก่อนหน้า 24.09 ซึ่งได้รับการแก้ไขปัญหาเมื่อวันที่ 29 พฤศจิกายน 2024
วิธีป้องกันและลดความเสี่ยง
เพื่อป้องกันระบบของคุณจากการถูกโจมตีผ่านช่องโหว่นี้ คุณควรดำเนินการดังนี้
อัปเดตซอฟต์แวร์ ดาวน์โหลดและติดตั้ง 7-Zip เวอร์ชัน 24.09 หรือใหม่กว่า จากเว็บไซต์อย่างเป็นทางการ (7-zip.org)
ตรวจสอบแหล่งที่มาของไฟล์ หลีกเลี่ยงการเปิดไฟล์บีบอัดจากแหล่งที่ไม่น่าเชื่อถือ เช่น อีเมลที่ไม่รู้จักหรือเว็บไซต์ที่ไม่น่าไว้วางใจ
ใช้เครื่องมือรักษาความปลอดภัย เปิดใช้งานโปรแกรมป้องกันไวรัสหรือ Endpoint Security เพื่อช่วยตรวจจับและบล็อกไฟล์ที่มีพฤติกรรมอันตราย
กำหนดสิทธิ์ผู้ใช้ให้เหมาะสม ลดการใช้งานบัญชีที่มีสิทธิ์ระดับสูงในงานทั่วไป เพื่อจำกัดความเสียหายในกรณีที่เกิดการโจมตี
บทเรียนที่ได้รับจากเหตุการณ์นี้
การอัปเดตซอฟต์แวร์สำคัญมาก ช่องโหว่นี้เป็นตัวอย่างที่ชัดเจนว่าการไม่อัปเดตซอฟต์แวร์สามารถเปิดโอกาสให้เกิดการโจมตีได้
การฝึกอบรมความปลอดภัยในองค์กร การให้ความรู้แก่พนักงานเกี่ยวกับวิธีสังเกตและหลีกเลี่ยงไฟล์ที่ไม่น่าเชื่อถือมีความสำคัญอย่างยิ่ง
การใช้มาตรการป้องกันหลายชั้น เช่น Antivirus, Firewall, และการกำหนดสิทธิ์ผู้ใช้อย่างเหมาะสม เป็นวิธีเสริมความปลอดภัยที่มีประสิทธิภาพ
สรุป: ช่องโหว่ CVE-2025-0411 ใน 7-Zip เป็นภัยคุกคามที่ไม่ควรมองข้าม ด้วยความสามารถในการข้ามกลไกความปลอดภัยของ Windows จึงเป็นเรื่องสำคัญที่ผู้ใช้และองค์กรต้องดำเนินการป้องกันโดยเร็วที่สุด การอัปเดตซอฟต์แวร์และการปฏิบัติตามแนวทางความปลอดภัยจะช่วยลดความเสี่ยงและป้องกันระบบของคุณจากการถูกโจมตี
ขอบคุณข้อมูลจาก https://cybersecuritynews.com/poc-exploit-released-for-7-zip-vulnerability/#google_vignette