





เมื่อ “รางวัลผู้บริหาร” กลายเป็นกับดักไซเบอร์
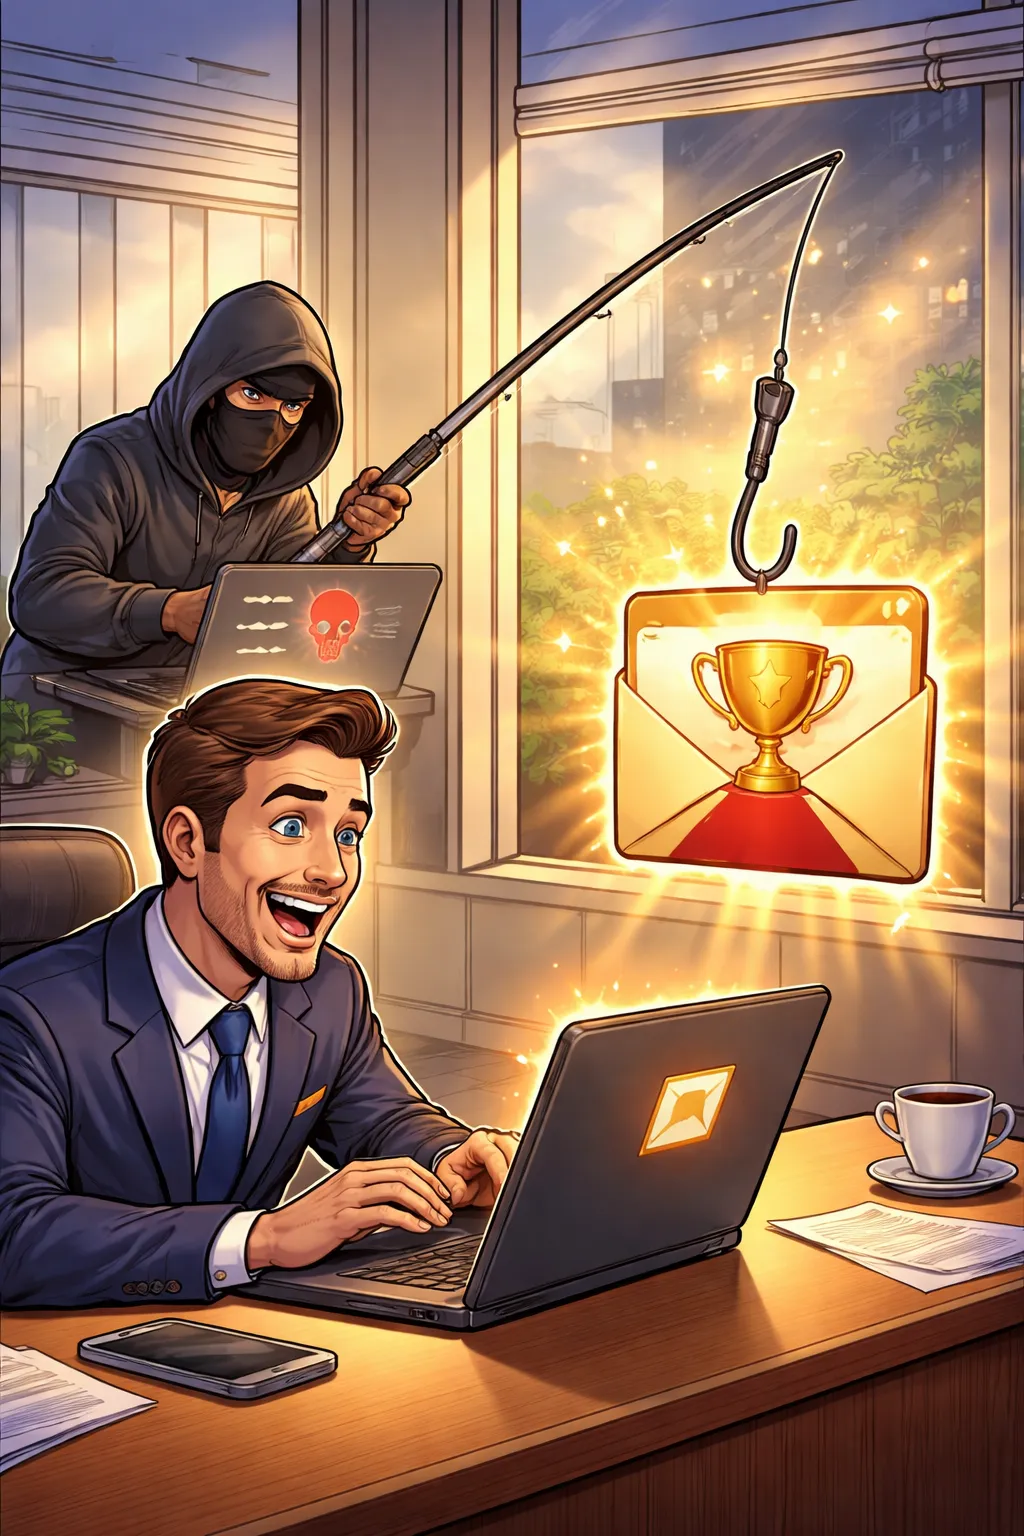
ธุรกิจไทยควรรู้ทัน Phishing รูปแบบใหม่ ที่มุ่งเป้าเจาะ Executives โดยเฉพาะ
ในอดีต เมื่อพูดถึง Phishing หลายคนมักนึกถึงอีเมลหลอกที่ดูไม่เนียน
ลิงก์แปลก ๆ ภาษาไม่เป็นทางการ หรือข้อเสนอที่ดูดีเกินจริง
แต่ในความเป็นจริง การโจมตีทางไซเบอร์ในปัจจุบันพัฒนาไปไกลกว่านั้นมาก
โดยเฉพาะการโจมตีที่ออกแบบมาเพื่อ
👉 ผู้บริหารระดับสูง (Executives)
👉 ผู้มีอำนาจตัดสินใจ
👉 ผู้เข้าถึงข้อมูลสำคัญขององค์กร
หนึ่งในตัวอย่างที่น่ากังวลคือ
Phishing Campaign ที่ใช้ “รางวัลเกียรติยศปลอม” เป็นเหยื่อล่อ
Phishing รูปแบบนี้คืออะไร
นักวิจัยด้านความปลอดภัยตรวจพบแคมเปญฟิชชิ่งที่
ใช้การเชิญรับรางวัลหรือการยกย่องผู้บริหาร
เช่น โปรแกรม Recognition ระดับองค์กร
หรือรางวัลจากแบรนด์ที่ดูมีชื่อเสียงระดับโลก
จุดเด่นของการโจมตีนี้คือ
• ไม่เร่งเร้าแบบโจ่งแจ้ง
• ไม่ใช้ลิงก์น่าสงสัยแบบเดิม
• แต่ใช้ “ความน่าเชื่อถือ” เป็นอาวุธหลัก
อีเมลถูกออกแบบให้
ดูหรู ดูเป็นทางการ และ “เหมาะกับตำแหน่งของผู้รับ”
จนทำให้ผู้บริหารหลายคนไม่ทันตั้งข้อสงสัย
เจาะลึกขั้นตอนการโจมตี
ขั้นที่ 1 อีเมลเชิญรับรางวัล
ผู้บริหารได้รับอีเมลแจ้งว่า
ตนเองได้รับเลือกให้รับรางวัล หรือเข้าร่วมโปรแกรมยกย่องระดับผู้บริหาร
อีเมลมักจะมีลักษณะดังนี้
• ใช้ภาษาธุรกิจที่สุภาพและเป็นทางการ
• มีการอ้างอิงชื่อตำแหน่งหรือองค์กร
• ทำให้ผู้รับรู้สึกว่า “นี่คือเรื่องสำคัญและเป็นเกียรติ”
ขั้นที่ 2 แนบไฟล์ ZIP ที่ตั้งรหัสผ่าน
ภายในอีเมลจะมีไฟล์ ZIP แนบมา
พร้อมคำอธิบายว่าเป็น
“เอกสารสำคัญ” หรือ “แพ็กเกจข้อมูลแบบปลอดภัย”
การตั้งรหัสผ่านไฟล์
ทำให้ผู้ใช้รู้สึกว่าไฟล์นี้
• เป็นความลับ
• เป็นทางการ
• และน่าเชื่อถือ
ขั้นที่ 3 หน้า Login ปลอม (Credential Phishing)
เมื่อเปิดไฟล์ ZIP
ผู้ใช้จะถูกพาไปยังหน้า Login ที่ถูกออกแบบมาเลียนแบบ
ระบบอีเมลหรือแพลตฟอร์มที่ใช้งานจริงในองค์กร
หากผู้ใช้กรอก Username และ Password
ข้อมูลเหล่านั้นจะถูกส่งไปให้ผู้โจมตีทันที
นี่คือจุดที่
บัญชีผู้บริหารถูกยึดโดยที่เหยื่อไม่รู้ตัว
ขั้นที่ 4 Error ปลอม และจุดเริ่มต้นของ ClickFix
หลังกรอกข้อมูล
ระบบจะแสดง Error ปลอมขึ้นมา
ทำให้ผู้ใช้คิดว่าเป็นปัญหาทางเทคนิค
จากนั้น จะมีคำแนะนำให้
“แก้ไขปัญหาเอง”
โดยให้ผู้ใช้เปิด Command Prompt หรือ PowerShell
ขั้นที่ 5 ClickFix – เมื่อผู้ใช้รันมัลแวร์ด้วยตัวเอง
ผู้โจมตีจะให้ผู้ใช้
คัดลอกคำสั่งไปวางและรันเอง
เทคนิคนี้เรียกว่า ClickFix
ซึ่งอันตรายมาก เพราะ
• ไม่ต้องใช้ช่องโหว่ระบบ
• ไม่ต้องเจาะระบบโดยตรง
• แต่หลอกให้ผู้ใช้เป็นคนติดตั้งมัลแวร์เอง
คำสั่งดังกล่าวจะดาวน์โหลดมัลแวร์ชื่อ Stealerium
ขั้นที่ 6 มัลแวร์ Stealerium
Stealerium เป็นมัลแวร์ประเภท Information Stealer
มีความสามารถ เช่น
• ขโมยรหัสผ่าน
• ดึงข้อมูลจากเบราว์เซอร์
• เก็บข้อมูลการเข้าถึงระบบ
• เปิดทางให้การโจมตีขั้นต่อไปในองค์กร
เมื่อมัลแวร์ทำงาน
ความเสียหายจะไม่จำกัดอยู่แค่เครื่องของผู้บริหาร
แต่อาจลุกลามไปทั้งองค์กร
ทำไมการโจมตีนี้ถึงอันตรายสำหรับธุรกิจไทย
การโจมตีรูปแบบนี้
ไม่ได้อาศัยช่องโหว่ทางเทคนิค
แต่โจมตีที่ พฤติกรรมของคน
แม้องค์กรจะมี
• Firewall
• Antivirus
• ระบบรักษาความปลอดภัยที่ดี
แต่ถ้าคนในองค์กร
“หลงเชื่อ” เพียงครั้งเดียว
ระบบทั้งหมดก็อาจถูกเจาะได้
นี่คือเหตุผลที่
Human Risk กลายเป็นหนึ่งในความเสี่ยงด้านไซเบอร์ที่สำคัญที่สุด
KnowBe4 ช่วยองค์กรได้อย่างไร
KnowBe4 คือแพลตฟอร์ม Security Awareness Training
ที่ช่วยลดความเสี่ยงจาก Human Error โดยตรง
KnowBe4 ช่วยให้
• พนักงานและผู้บริหารเรียนรู้จากสถานการณ์ใกล้เคียงของจริง
• เข้าใจกลโกงใหม่ ๆ ก่อนจะตกเป็นเหยื่อ
• สร้างพฤติกรรม “คิดก่อนคลิก” ในองค์กร
เพราะ Cybersecurity ที่ยั่งยืน
ไม่ใช่แค่เรื่องของเทคโนโลยี
แต่คือเรื่องของ คน และการตัดสินใจในชีวิตจริง
Phishing ในปัจจุบัน
ไม่ใช่เรื่องของอีเมลหลอกแบบง่าย ๆ
แต่เป็นการโจมตีเชิงจิตวิทยาที่ออกแบบมาอย่างประณีต
โดยเฉพาะการโจมตีที่
ใช้ “ความสำเร็จ” และ “การยอมรับ” เป็นเหยื่อล่อ
ซึ่งสามารถทำให้แม้แต่ผู้บริหารที่มีประสบการณ์
ตกเป็นเหยื่อได้เช่นกัน