





เมื่อภัยไซเบอร์ไม่ต้องแฮกระบบ
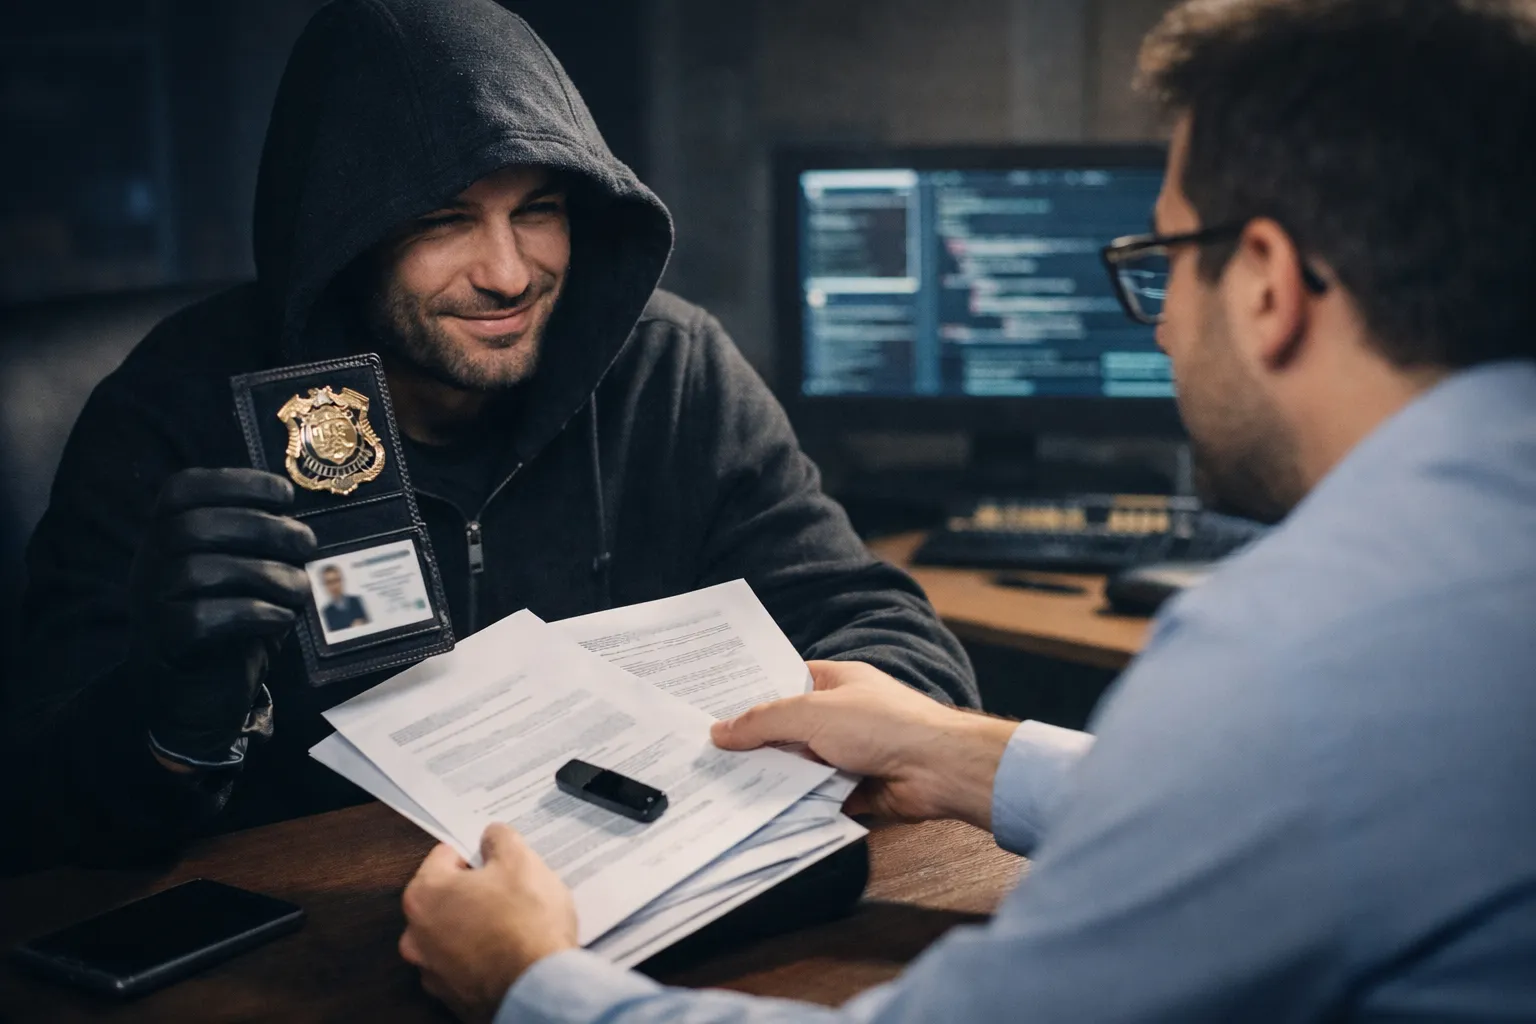
แต่ใช้ “ความเชื่อใจของคนในองค์กร” เป็นช่องทางโจมตี
ในอดีต เมื่อพูดถึงการโจมตีทางไซเบอร์ หลายคนมักนึกถึงภาพของแฮกเกอร์ที่นั่งพิมพ์โค้ด เจาะระบบ ใช้มัลแวร์ หรืออาศัยช่องโหว่ทางเทคนิคขั้นสูง
แต่ในความเป็นจริงของโลกธุรกิจวันนี้ การโจมตีจำนวนมากกลับไม่ต้องพึ่งเทคโนโลยีซับซ้อนเลย
สิ่งที่แฮกเกอร์เลือกใช้คือ มนุษย์
เพราะไม่ว่าระบบจะปลอดภัยเพียงใด
หากคนในองค์กร “ตัดสินใจผิด” เพียงครั้งเดียว
ข้อมูลสำคัญก็สามารถหลุดออกไปได้ทันที
ภัยไซเบอร์ยุคใหม่ จากการแฮกระบบ สู่การหลอกลวงคน
การโจมตีรูปแบบนี้เรียกว่า Social Engineering
ซึ่งเป็นการใช้จิตวิทยาและความเข้าใจพฤติกรรมมนุษย์
เพื่อหลอกให้เหยื่อทำสิ่งที่ผู้โจมตีต้องการด้วยความสมัครใจ
แทนที่จะเจาะระบบ
แฮกเกอร์จะเลือก
สร้างตัวตนที่ “ดูน่าเชื่อถือ”
ใช้คำพูดหรือเอกสารที่ดูเป็นทางการ
อ้างสถานการณ์เร่งด่วน
ทำให้เหยื่อรู้สึกว่า “ต้องรีบช่วย” หรือ “ไม่ควรถามมาก”
ผลลัพธ์คือ พนักงานในองค์กรกลายเป็นคนที่ส่งข้อมูลออกไปเอง
โดยเชื่อว่ากำลังทำในสิ่งที่ถูกต้อง
จุดอ่อนที่แท้จริง กระบวนการและการตัดสินใจของคน
หลายองค์กรออกแบบกระบวนการทำงานโดยให้ความสำคัญกับ
ความรวดเร็ว
การให้ความร่วมมือ
การแก้ปัญหาเฉพาะหน้า
ซึ่งเป็นสิ่งที่ดีในเชิงธุรกิจ
แต่เมื่อถูกใช้ร่วมกับคำขอที่ “ดูเป็นทางการและเร่งด่วน”
สิ่งเหล่านี้กลับกลายเป็นช่องโหว่โดยไม่รู้ตัว
แล้วธุรกิจในประเทศไทยล่ะ?
หลายองค์กรไทยยังมีความเข้าใจผิดว่า
“เรื่องแบบนี้ไม่น่าเกิดกับเรา”
แต่ในมุมของแฮกเกอร์
สิ่งที่พวกเขามองหาไม่ใช่บริษัทที่ใหญ่ที่สุด
แต่คือบริษัทที่ ยังไม่มีการเตรียมคนให้รู้ทัน
คำถามสำคัญที่ธุรกิจไทยควรถามตัวเองคือ
หากพนักงานได้รับอีเมลอ้างเป็นหน่วยงานรัฐ ควรทำอย่างไร?
ใครเป็นผู้มีอำนาจอนุมัติการให้ข้อมูล?
มีขั้นตอนตรวจสอบซ้ำหรือไม่?
พนักงานเคยถูกฝึกหรือทดสอบสถานการณ์จริงหรือยัง?
หากคำตอบยังไม่ชัดเจน
นั่นหมายความว่าองค์กรยังมีความเสี่ยงอยู่
ทำไม “การอบรมทั่วไป” อาจไม่เพียงพอ
หลายองค์กรเคยจัดอบรม Cybersecurity
แต่ยังคงเกิดเหตุพนักงานคลิกลิงก์ผิด หรือให้ข้อมูลกับผู้ไม่หวังดี
สาเหตุไม่ใช่เพราะพนักงานไม่ตั้งใจ
แต่เพราะการอบรมแบบเดิมมักเป็น
การฟังบรรยาย
การอ่านเอกสาร
การสอบผ่านตามหลักสูตร
ซึ่งไม่สะท้อนพฤติกรรมจริงในสถานการณ์กดดัน
บทบาทของ KnowBe4 ในการลด Human Risk
KnowBe4 ถูกออกแบบมาเพื่อแก้ปัญหานี้โดยตรง
โดยมุ่งเน้นที่ Human Risk Management
แทนที่จะสอนเพียงทฤษฎี
KnowBe4 ช่วยให้องค์กร
ทดสอบพฤติกรรมจริงของพนักงานด้วย Phishing Simulation
จำลองสถานการณ์ที่ใกล้เคียงเหตุการณ์จริง
วัดความเสี่ยงจากพฤติกรรม ไม่ใช่แค่คะแนนสอบ
สร้างการเรียนรู้แบบต่อเนื่อง ไม่ใช่ครั้งเดียวจบ
เป้าหมายไม่ใช่การทำให้พนักงาน “ไม่พลาดเลย”
แต่ทำให้พนักงาน
รู้ทันเร็วขึ้น
ตั้งคำถามมากขึ้น
รายงานเหตุผิดปกติได้เร็วขึ้น
ซึ่งช่วยลดผลกระทบต่อธุรกิจได้อย่างมีนัยสำคัญ
ขอบคุณข้อมูลจาก https://www.techhub.in.th/doxing-as-a-service-charter-communications/