





เตือนภัย อีเมลอันตรายพุ่งเป้าธุรกิจไทย! เผยกลโกงปี 2026 ที่แฮกเกอร์ใช้ AI เจาะระบบ พร้อมวิธีป้องกันที่เห็นผลจริง
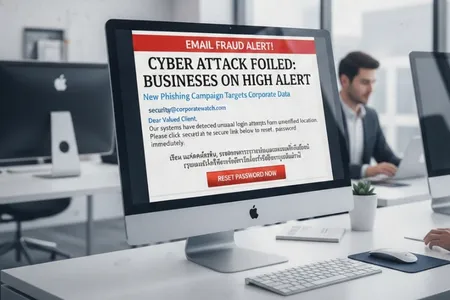
ในยุคที่องค์กรส่วนใหญ่ย้ายระบบไปทำงานบน Cloud เช่น Microsoft365 และ Google Workspace ความเสี่ยงจากการโจมตีทางไซเบอร์ก็ทวีความรุนแรงขึ้นข้อมูลสถิติระบุว่า กว่า 83% ของการโจมตีทางไซเบอร์ที่ซับซ้อนมีต้นเหตุมาจาก "อีเมล" ไม่ว่าจะเป็นมัลแวร์ (Malware) หรือแรนซัมแวร์ (Ransomware) ที่สร้างความเสียหายต่อชื่อเสียงและเสถียรภาพทางการเงินของบริษัทอย่างมหาศาล
อัปเดตสถิติภัยเงียบ: เอเชียแปซิฟิก คือสมรภูมิหลัก
สถิติล่าสุดชี้ให้เห็นว่า อีเมลเกือบ 45% ทั่วโลกคือสแปมและภัยคุกคาม โดยเฉพาะในภูมิภาค เอเชียแปซิฟิก (APAC) ที่มียอดการตรวจพบไวรัสทางอีเมลสูงที่สุดในโลกถึง 30% ซึ่งในปีที่ผ่านมามีการตรวจพบไฟล์แนบอันตรายเพิ่มขึ้นกว่า 15% สะท้อนว่าแฮกเกอร์กำลังพุ่งเป้ามาที่ธุรกิจในแถบนี้อย่างเข้มข้น
3 กลโกงอีเมลรูปแบบใหม่ที่คุณต้องเฝ้า
ระวังแฮกเกอร์ยุค 2026 ไม่ได้ส่งแค่ลิงก์ปลอมแต่ใช้เทคนิคที่ซับซ้อน เพื่อหลบเลี่ยงระบบป้องกันมาตรฐาน:
1. AI-Powered Phishing: ใช้ AI เลียนแบบภาษาและโทนการสื่อสารภายในองค์กร (BEC) จนพนักงานแยกไม่ออกระหว่างอีเมลจากหัวหน้ากับอีเมลจากมิจฉาชีพ
2. Quishing (QR Code Phishing): การส่ง QR Code ในไฟล์ PDF เพื่อล่อให้สแกนผ่านมือถือ ซึ่งมักจะมีระบบรักษาความปลอดภัยที่อ่อนแอกว่าคอมพิวเตอร์
3. URL Isolation Bypass: การใช้ลิงก์ที่ซ่อนอยู่ในแพลตฟอร์มที่น่าเชื่อถือ เพื่อหลอกล่อให้เหยื่อกรอกข้อมูลสำคัญ หรือโอนเงินชำระค่าสินค้าปลอม
grMail: นวัตกรรมเกราะป้องกันอีเมลอัจฉริยะสำหรับองค์กร
เมื่อระบบป้องกันพื้นฐานไม่เพียงพอองค์กรยุคใหม่จึงต้องการโซลูชันเฉพาะทางอย่าง grMail จาก Green Radar ซึ่งเป็นการผสมผสานระหว่าง AI, Machine Learning และการบริหารจัดการโดยผู้เชี่ยวชาญ (Managed Service) เพื่อหยุดยั้งภัยคุกคามก่อนที่จะถึงมือพนักงาน
6 จุดเด่นที่ทำให้grMail ปกป้องธุรกิจของคุณได้อย่างเด็ดขาด:
1. Block Spam, Virus & Malware: ใช้เอนจินต้านไวรัสเชิงพฤติกรรมหลายตัว (Multi-engine) วิเคราะห์เนื้อหาเชิงลึกเพื่อบล็อกสิ่งแปลกปลอมอย่างมีประสิทธิภาพ
2. Phishing URLs Detection: ใช้โมเดลการเรียนรู้เชิงลึก (Deep Learning) วิเคราะห์โครงสร้างและบริบทของ URL เพื่อตรวจจับฟิชชิ่งแบบ Real-time
3. Anti-Spoofing & CEO Fraud: อัลกอริธึมตรวจจับการปลอมแปลงโดเมนและแบรนด์ ป้องกันการปลอมตัวเป็นผู้บริหารเพื่อหลอกโอนเงิน
4. Ransomware Protection (Sandbox): มีเทคโนโลยี Sandboxing ที่จะ "ระเบิด" หรือทดสอบไฟล์แนบและลิงก์ที่น่าสงสัยในพื้นที่ปลอดภัยก่อน เพื่อป้องกันมัลแวร์แบบ Zero-day
5. URL Isolation: แยกและกำจัดลิงก์ที่เป็นอันตรายออกจากสภาพแวดล้อมของผู้ใช้โดยสิ้นเชิง ป้องกันการเผลอคลิกโดยไม่ตั้งใจ
6. Managed Detection &Response: สนับสนุนโดยทีมผู้เชี่ยวชาญ SOC ที่ช่วยตรวจสอบและตอบสนองต่อภัยคุกคามได้ทันทีช่วยลดภาระของฝ่ายไอทีในองค์กร
บทสรุป:ป้องกันก่อนเกิดเหตุ คือการลงทุนที่คุ้มค่าที่สุด
ความผิดพลาดเพียงครั้งเดียวจากอีเมลฉบับเดียวอาจนำไปสู่การสูญเสียที่ไม่อาจประเมินค่าได้ การใช้โซลูชันอย่าง grMail จึงไม่ใช่เพียงแค่การติดตั้งซอฟต์แวร์แต่คือการวางระบบรักษาความปลอดภัยแบบเชิงรุก (Proactive Defense) ที่ดูแลโดยผู้เชี่ยวชาญตลอด 24 ชั่วโมง
อย่าปล่อยให้อีเมลเป็นช่องโหว่ของบริษัทคุณ
ศึกษาข้อมูลเพิ่มเติมและยกระดับความปลอดภัยได้ที่: Cyber Masters
📩 E-mail:info@cybermasters.co.th
📞โทร: 08-0967-9395
ข้อมูลอ้างอิงจาก: https://www.matichon.co.th/lifestyle/tech/news_5604412