





Phishing ยุคใหม่ เมื่ออีเมลที่ “ดูถูกต้องทุกอย่าง” กลับอันตรายกว่าที่คิด
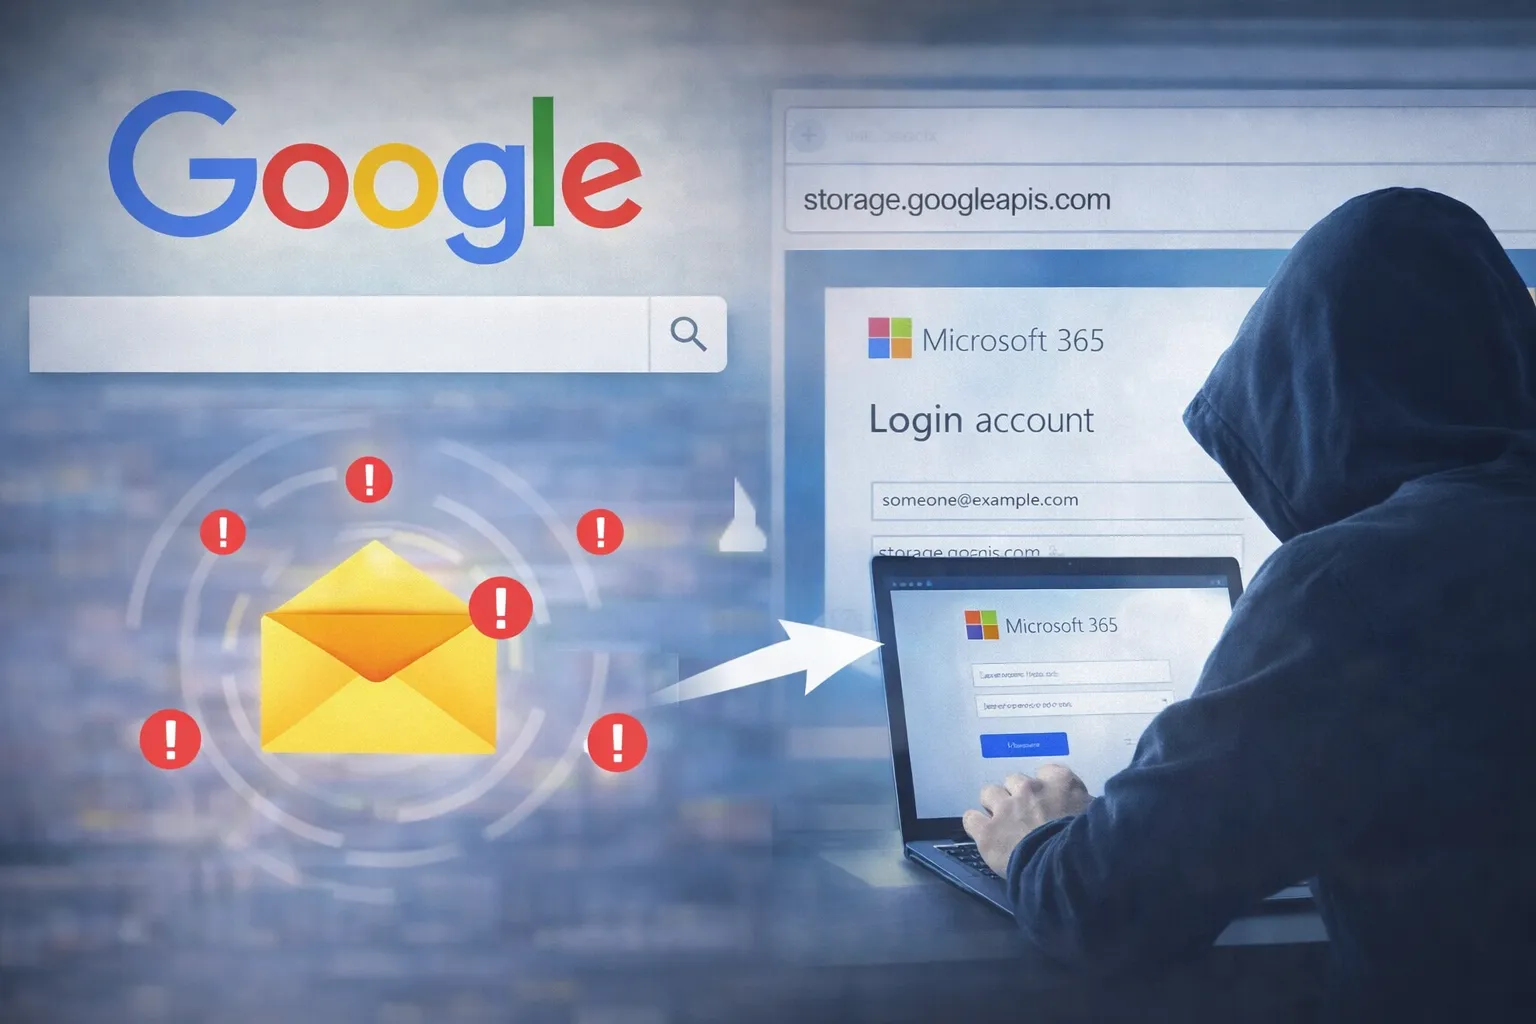
ในอดีต อีเมลฟิชชิงมักมีลักษณะที่สังเกตได้ไม่ยาก เช่น ภาษาแปลก ๆ ลิงก์ประหลาด หรืออีเมลผู้ส่งที่ดูไม่น่าเชื่อถือ
แต่ในปัจจุบัน ภัยฟิชชิงได้พัฒนาไปไกลกว่านั้นมาก
ล่าสุด นักวิจัยด้านความปลอดภัยไซเบอร์พบแคมเปญฟิชชิงขนาดใหญ่ที่โจมตีองค์กรกว่า 3,000 แห่งทั่วโลก โดยเฉพาะในภาคธุรกิจและอุตสาหกรรมการผลิต ซึ่งสะท้อนให้เห็นอย่างชัดเจนว่า
“อีเมลที่ดูเหมือนปลอดภัย อาจเป็นอีเมลที่อันตรายที่สุด”
รูปแบบการโจมตีที่เปลี่ยนไป จากการปลอม → สู่การใช้ของจริง
สิ่งที่ทำให้แคมเปญนี้แตกต่างจากฟิชชิงทั่วไป คือ
ผู้โจมตี ไม่ได้ปลอมโดเมนหรือระบบขึ้นมาเอง
แต่เลือกใช้ โครงสร้างพื้นฐานของ Google จริง ในการส่งอีเมล
อีเมลเหล่านี้
ถูกส่งจากระบบที่ถูกต้องตามมาตรฐาน
ผ่านการตรวจสอบความถูกต้องของผู้ส่ง (SPF, DKIM, DMARC) ครบถ้วน
ใช้ลิงก์ที่โฮสต์อยู่บน Google Cloud ซึ่งเป็นโดเมนที่ระบบความปลอดภัยส่วนใหญ่ “เชื่อถือ”
ในมุมมองของระบบกรองอีเมล
อีเมลเหล่านี้ ไม่มีอะไรผิดปกติในเชิงเทคนิค
อีเมลฟิชชิงหน้าตาเป็นอย่างไร
เพื่อเพิ่มโอกาสให้เหยื่อหลงเชื่อ อีเมลถูกออกแบบให้เหมือนเหตุการณ์ที่เกิดขึ้นจริงในชีวิตการทำงานประจำวัน เช่น
แจ้งว่ามีคนแชร์ไฟล์เอกสารมาให้ตรวจสอบ
แจ้งเตือนว่ามีข้อความเสียง (Voicemail) เข้ามา
แจ้งเตือนจากระบบงานหรือแอปที่ใช้อยู่เป็นประจำ
เนื้อหาอีเมลมักไม่เร่งรัดหรือผิดปกติจนเกินไป
เพียงพอให้ผู้รับ “คลิกตามความเคยชิน”
เมื่อคลิกลิงก์
ผู้ใช้จะถูกพาไปยังหน้าเข้าสู่ระบบ (Login) ปลอม ซึ่งเลียนแบบบริการยอดนิยม เช่น ระบบอีเมล หรือแพลตฟอร์มองค์กร
เป้าหมายคือ ขโมยชื่อผู้ใช้และรหัสผ่าน
ทำไมระบบความปลอดภัยจำนวนมากถึงป้องกันไม่ได้
หลายองค์กรลงทุนกับระบบความปลอดภัยด้านอีเมลอย่างมาก
ไม่ว่าจะเป็น Secure Email Gateway, Firewall หรือระบบกรอง URL
แต่ปัญหาของแคมเปญลักษณะนี้คือ
ระบบเหล่านี้ถูกออกแบบมาเพื่อมองหา “สิ่งผิดปกติ”
เมื่อ
โดเมนผู้ส่งเป็นของจริง
ลิงก์เป็นโดเมนที่มีชื่อเสียง
การเชื่อมต่อเป็น HTTPS ที่ถูกต้อง
ระบบจึงไม่มีเหตุผลเพียงพอที่จะบล็อกอีเมลนั้น
นี่คือจุดที่แฮกเกอร์เริ่ม ใช้ความเชื่อใจของระบบ และความเชื่อใจของคน เป็นเครื่องมือโจมตี
ภัยไซเบอร์วันนี้ เริ่มจาก “อีเมลธรรมดา”
ฟิชชิงในปัจจุบัน
ไม่จำเป็นต้องดูอันตราย
ไม่จำเป็นต้องมีลิงก์แปลก
และไม่จำเป็นต้องมาจากโดเมนที่ไม่รู้จัก
หลายครั้ง มันมาในรูปแบบของอีเมลที่ “ดูปกติที่สุด”
สำหรับธุรกิจไทย
การลงทุนด้าน Cybersecurity จึงไม่ใช่แค่เรื่องของระบบ
แต่คือการลงทุนใน ความเข้าใจของคนในองค์กร
เพราะสุดท้ายแล้ว
พนักงานคือเป้าหมายแรกของแฮกเกอร์
และก็เป็นด่านป้องกันที่สำคัญที่สุดขององค์กรเช่นกัน
ขอบคุณข้อมูลจาก https://blog.knowbe4.com/phishing-campaign-abuses-googles-infrastructure-to-bypass-defenses